Authentification OAuth 2.1
La connexion d'un assistant repose sur OAuth 2.1. Ce mécanisme autorise l'accès de façon standard et sécurisée, sans jamais partager d'identifiants avec l'assistant.
Principe
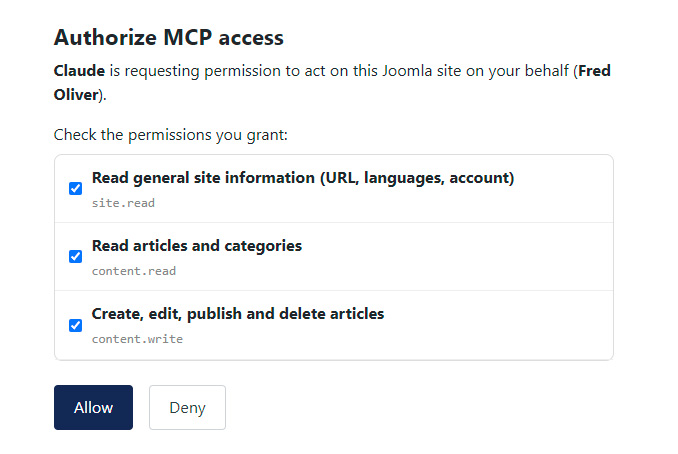
Lors de la première connexion, le client s'enregistre automatiquement et vous êtes redirigé vers une page d'autorisation sur votre site. Vous vous y connectez avec un compte Joomla et validez l'accès. L'autorisation est rattachée au domaine déclaré de votre site.
Jetons & scopes
Une fois autorisé, le client reçoit un jeton d'accès dont la portée est délimitée par des scopes. Ceux-ci correspondent aux domaines couverts par les plugins activés et restent alignés sur vos droits Joomla : le jeton ne permet que ce que votre compte autorise.
Révocation
Vous pouvez couper l'accès à tout moment en révoquant le jeton depuis votre client, ou en retirant l'autorisation côté site. La connexion cesse immédiatement, sans impact sur le fonctionnement de votre site.