Autenticazione OAuth 2.1
La connessione di un assistente si basa su OAuth 2.1. Questo meccanismo autorizza l'accesso in modo standard e sicuro, senza mai condividere le credenziali con l'assistente.
Principio
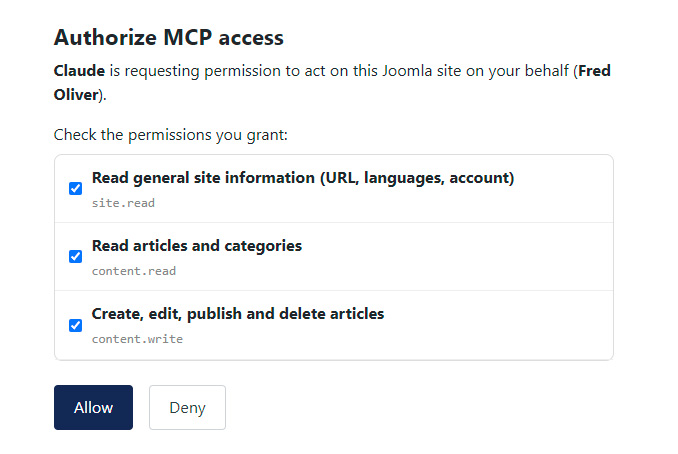
Al primo accesso, il client si registra automaticamente e viene reindirizzato a una pagina di autorizzazione sul vostro sito. Qui effettuate l'accesso con un account Joomla e autorizzate l'accesso. L'autorizzazione è associata al dominio dichiarato del vostro sito.
Token e scope
Una volta autorizzato, il client riceve un token di accesso la cui portata è delimitata dagli scope. Questi corrispondono agli ambiti coperti dai plugin attivati e rimangono allineati ai vostri permessi Joomla: il token consente esclusivamente ciò che il vostro account autorizza.
Revoca
Potete interrompere l'accesso in qualsiasi momento revocando il token dal vostro client oppure rimuovendo l'autorizzazione dal sito. La connessione viene interrotta immediatamente, senza alcun impatto sul funzionamento del vostro sito.